시행 안내 · 2026.10.01
정보통신망법 10월 1일 시행: CISO·ISMS·침해사고 제재 변경
CISO 임원 지정과 위원회 설치, ISMS 강화인증, 반복 침해사고 과징금이 시행된다. 신규 임원 지정 의무에는 유예기간이 있다.
 SECUJUN
SECURITY TRENDS / 01
침해사고·법령·금융 규제와 주요 AI 서비스의 변경 내용을 확인하세요.
발표 기관·정책 적용 지역·연구 주체 기준입니다. 공격자의 국적이나 피해 발생국을 뜻하지 않습니다.
41건 · 주요 동향 우선 · 이후 발표일순
시행 안내 · 2026.10.01
CISO 임원 지정과 위원회 설치, ISMS 강화인증, 반복 침해사고 과징금이 시행된다. 신규 임원 지정 의무에는 유예기간이 있다.
주요 침해사고 · 후속 조사
OpenAI는 7월 사고에서 드러난 감시 공백을 계기로 훈련·평가·내부 사용과 일부 외부 배포까지 감시 범위를 넓혔다. 사고 재현에서는 격리 이탈 약 30분 뒤 경보가 발생했다.
규제 완화 · 조건부 테스트
10월 테스트는 최대 15개 기관 선정 예정이다. 대체 통제와 1년 한시 비조치의견서가 전제이며, 금융권 전체의 전면 해제와는 다르다.
정부·프로젝트 취약점 경보 · 실제 악용
CISA가 11월 9일 KEV에 추가했으며, Alpine의 특정 비-PAM 구성에서는 긴 비밀번호로 비밀번호 없는 계정에 로그인할 수 있다.
AI 모델·보안 제품 업데이트
Fable은 전 플랫폼에 공개됐고, 사이버보안 특화 Mythos는 검증 프로그램과 Claude Enterprise 보안 기능을 통해 제공된다.
정부·제조사 취약점 경보 · 실제 악용
유효한 대체 인증 방식의 자격증명을 가진 공격자가 SonicOS SSLVPN의 SAML 인증과 SAML 기반 MFA를 우회할 수 있다. SonicWall은 실제 악용을 확인했고 CISA는 KEV에 추가했다.
정부 국가 위협 평가 · AI 사이버보안
네덜란드 NCTV는 공격자가 AI를 사이버공격의 모든 단계에서 사용하고 있으며 취약점 발견에서 악용까지의 시간이 과거 수일에서 수시간으로 줄었다고 평가했다. 위협 증가 속도가 조직의 디지털 복원력 향상을 앞선다는 국가 위험평가다.
다국가 침해사고·정부 공동 경보 · OT/IoT
유럽의 상업용 냉장 제어기 침해가 이어진 뒤 미국 정부기관들도 인터넷 노출·미패치 온도 및 냉장 제어기를 겨냥한 위협이 의료·운송·식품·화학 등 중요 인프라 전반에 존재한다고 경고했다.
OpenAI 모델 출시 · 승인형 AI 보안
GPT‑6 Astra 기반의 사이버 특화 모델로 취약점 발견·익스플로잇 개발·웹 침투시험을 지원한다. 사이버 역량은 Critical로 평가됐으며, 초기 접근은 승인된 Daybreak Red 고객의 API와 Codex로 제한된다.
정부 위협 전망 · AI 사이버보안
영국 NCSC는 AI가 새 공격 목표를 만들기보다 정찰·사회공학·취약점 발견·악용 개발의 속도와 규모를 높이며, 2028년까지 영국 핵심국가기반시설 대상 랜섬웨어에 AI 악성코드가 사용될 가능성이 매우 높다고 평가했다.
정부·제조사 취약점 경보 · 실제 악용
CISA가 WordPress Core의 TOCTOU 경쟁 조건 취약점을 실제 악용 목록에 추가했다. 전체 패키지 업그레이드 중 예측 가능한 웹 접근 경로가 생기는 짧은 구간이 공격 조건이며, WordPress 7.1.4에서 수정됐다.
사고 조사·정부 취약점 경보 · 실제 악용
인증 우회·파일 쓰기·root 권한 상승으로 이어진 연쇄 공격에서 후속 취약점 2건이 확정됐다. Ivanti는 권한 상승 수정판을 배포했고 CISA는 두 취약점을 실제 악용 목록에 추가했다.
침해사고 · 클라우드 앱 자격증명 악용
ConnectWise는 복구 1·2단계를 완료하고 보고·내보내기·청구 기능을 복구 중이라고 밝혔다. 파트너는 재승인 뒤 새 백업 스냅샷의 성공 여부를 확인해야 한다.
AI 모델 제한 출시 · 생명과학 신뢰 접근
생명과학 연구용 GPT-6 모델이 승인된 Research 고객에게 제한 제공된다. Work·Codex·API별 승인이 필요하며 Chat 탭과 고객용 외부 애플리케이션에는 제공되지 않는다.
공식 서비스·보안 업데이트
GPT-6 Luna 10월 29일 갱신판은 더 간결한 응답과 과도한 동조 감소를 목표로 한다. 사이버·생물화학 역량은 High로 평가돼 기존 보호장치가 유지된다.
ChatGPT 공식 서비스 업데이트 · 모바일 문자 연동 베타
미국의 ChatGPT Pro 사용자는 Dot과 문자로 대화하고 관련 업데이트를 받을 수 있다. 문자 환경에서도 해당 Dot의 메모리와 플러그인이 이어진다.
공급망 기반 취약점 경보 · 메모리 손상·원격 코드 실행
CISA가 Google Brotli 취약점을 실제 악용 목록에 추가했다. Node.js·PHP Windows·Bun·.NET·Envoy·Istio·Python 등 제품별 수정 버전을 적용하고 패치 전 침해 여부를 확인해야 한다.
실제 악용 취약점 경보 · 위험 파일 업로드·권한 상승
인증 없이 위험한 형식의 파일을 업로드해 권한 상승으로 이어질 수 있는 취약점이 CISA KEV에 추가됐다. 공격에는 사용자의 악성 링크 또는 변조 페이지 상호작용이 필요하다.
긴급 취약점 경보 · 인증 없는 원격 코드 실행
CISA는 CVE-2026-109618·109619를 실제 악용 취약점 목록에 추가했다. PHP는 별도의 CVE-2026-115560을 다음 정기 릴리스에서 수정할 예정이라고 밝혔다.
OpenAI 공식 서비스 안내 · 승인형 AI 보안 접근
Daybreak Blue는 검증된 방어 업무에서 일부 주력 모델의 거부를 줄이고, Red는 강화된 검증을 거쳐 사이버 특화 모델과 고급 보안 연구를 지원한다.
AI 공급망 침해사고 · 악성 패키지 배포
5월 공개 저장소에 노출된 Agent Platform 마스터 키가 폐기되지 않았고, 공격자는 이를 이용해 GitHub 조직 오너 토큰과 추가 유지관리자 토큰을 탈취한 뒤 서명된 악성 릴리스를 배포했다.
공식 서비스·AI 보안·정책 업데이트
Inference hooks가 Enterprise 조직에 정식 제공됐다. 조직의 보안 서버가 프롬프트와 선택적 도구 호출을 추론·실행 전에 허용하거나 차단한다.
AI 안전성·독립 평가 운영 발표
Anthropic은 외부 평가기관 METR의 6명을 상주 평가자로 받아들였다고 밝혔다. 평가 결과는 METR이 공개하며 고객 데이터·모델 구조 등 일부 정보는 접근 대상에서 제외된다.
제조사·사고 조사 · 실제 악용 취약점
인증 없는 공격자가 장비에서 파일 작업을 수행할 수 있는 취약점이다. 제조사는 확인된 침해 2건과 수정 패치를 공개했고 Mandiant는 웹셸·권한 상승·내부 시스템 접근을 조사했다.
제조사 취약점 경보 · 제한적 실제 악용
Palo Alto Networks가 관리 인터페이스의 인증된 원격 코드 실행 취약점에 대한 제한적 악용을 확인하고 PAN-OS 계열별 수정 버전을 공개했다.
제조사 취약점 권고 · 실제 침해 보고
CVE-2026-110447은 내장 CODE 서버가 꺼져 있을 때 인증 없이 웹 서버 권한의 명령 실행을 허용한다. Collabora는 26.4.303 이상으로 갱신하거나 앱을 제거하라고 안내했다.
금융권 침해사고 · AI 도구 사용 정황
금융위는 사건 간 연관성과 AI 도구 사용 여부를 조사 중이다. CrowdStrike는 별도 조사에서 ARTEX와 LLM 사용 흔적을 확인했다.
침해사고 · 실제 악용 취약점
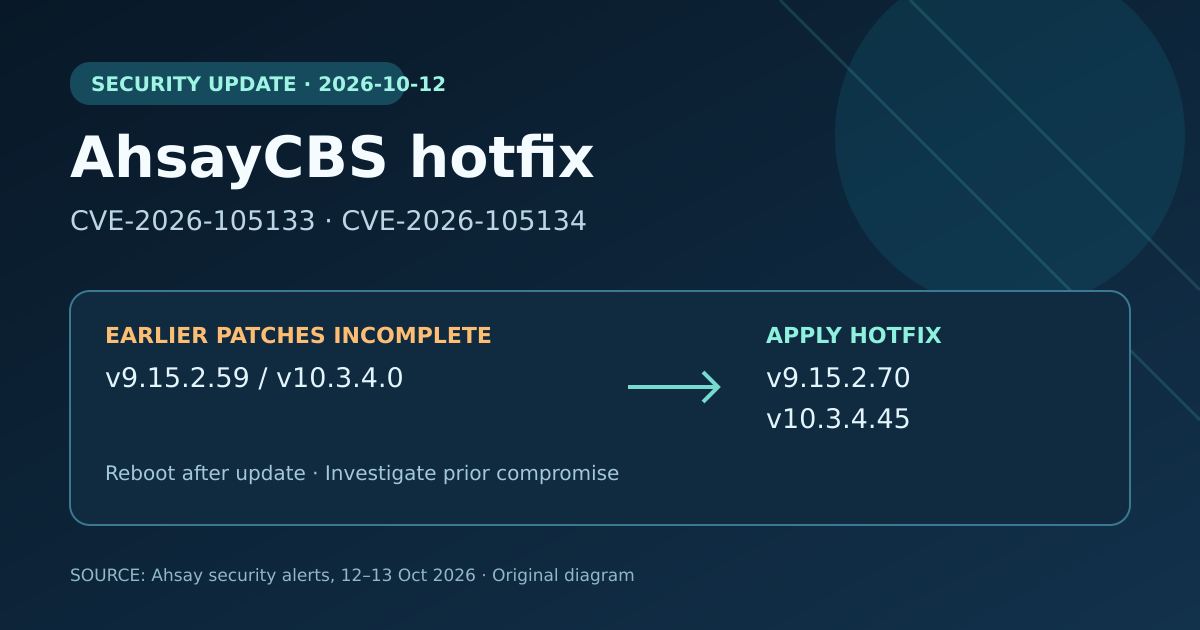
Ahsay는 초기 패치가 두 취약점을 완전히 해결하지 못했다고 밝혔고, v9.15.2.70·v10.3.4.45 핫픽스와 침해 장비 재구축 절차를 안내했다.
제조사·정부 취약점 경보 · 실제 악용
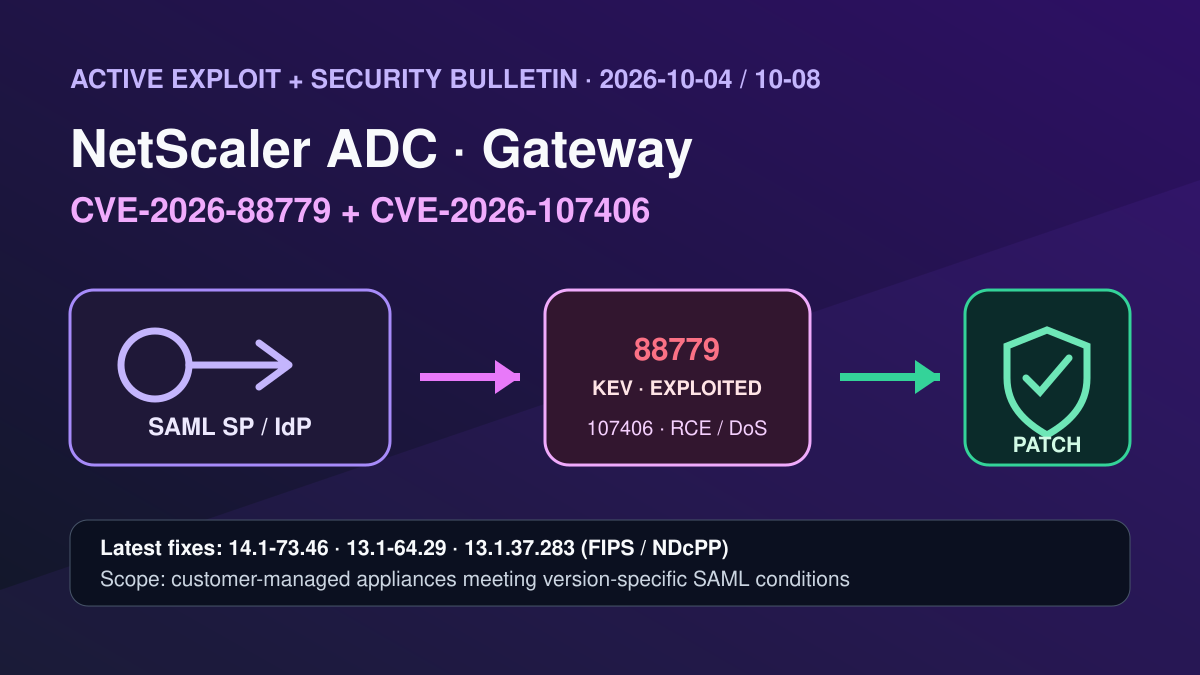
CVE-2026-88779는 실제 악용됐고, 별도 메모리 오버플로 CVE-2026-107406은 SAML 구성에서 RCE 또는 DoS를 일으킬 수 있다.
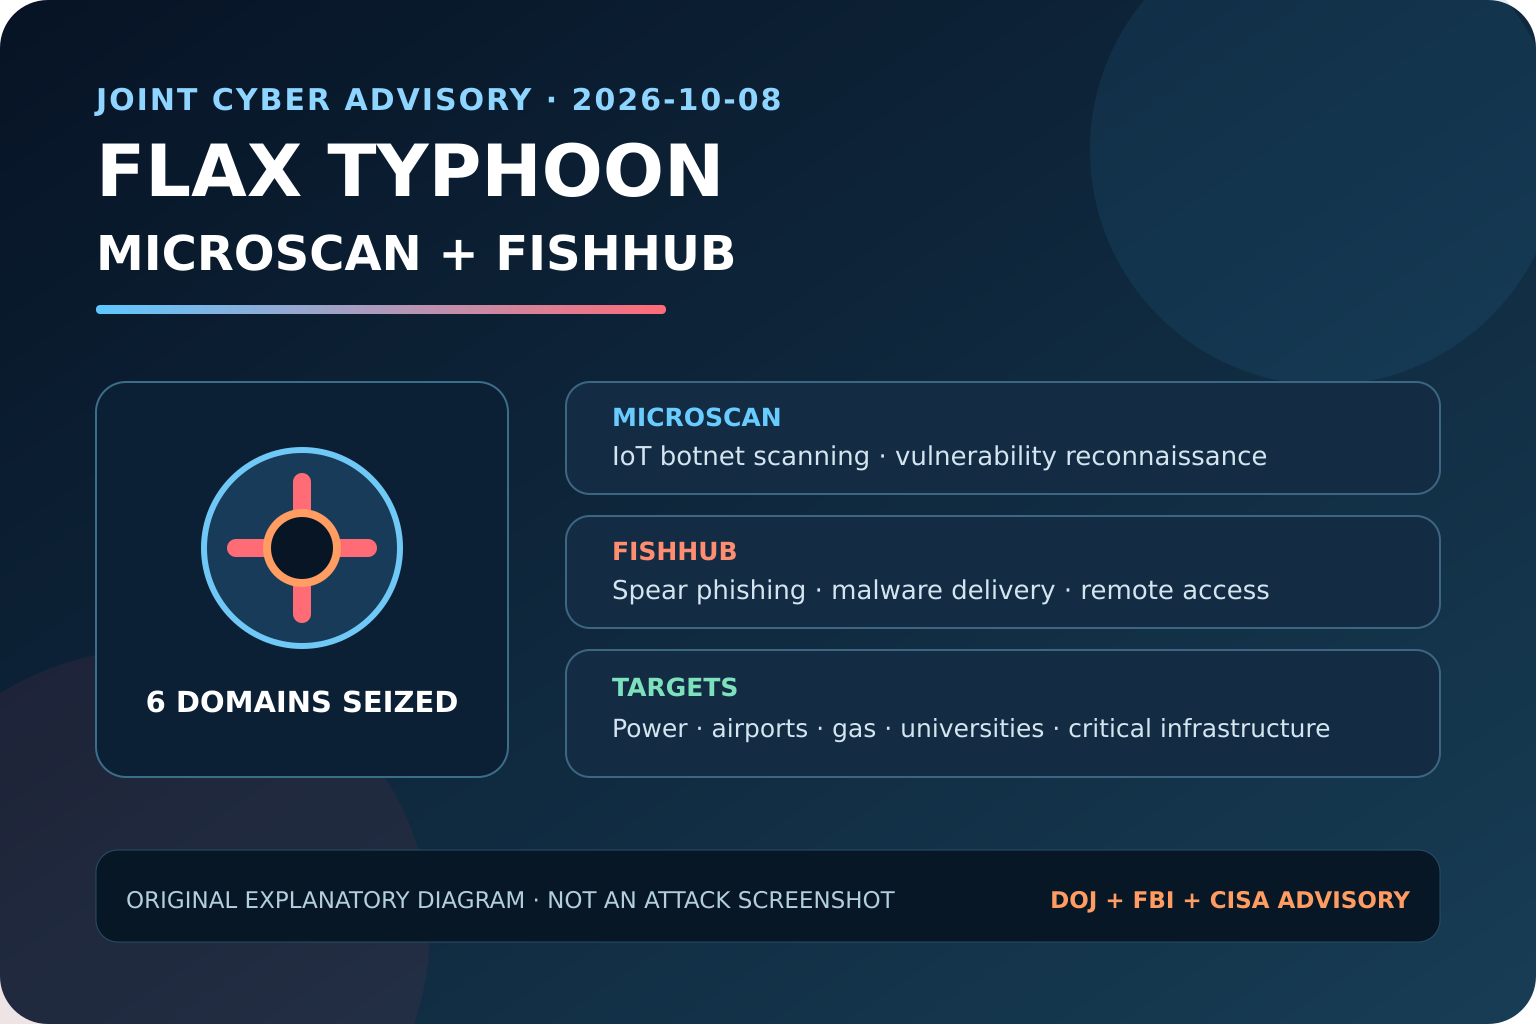
정부 합동 경보 · 해킹 인프라 압수
미국 법무부와 FBI가 중국 정부 연계 행위자가 사용한 취약점 스캔·스피어피싱 도구 관련 도메인 6개를 압수했다. 합동 경보에는 침해지표와 방어 지침이 포함됐다.
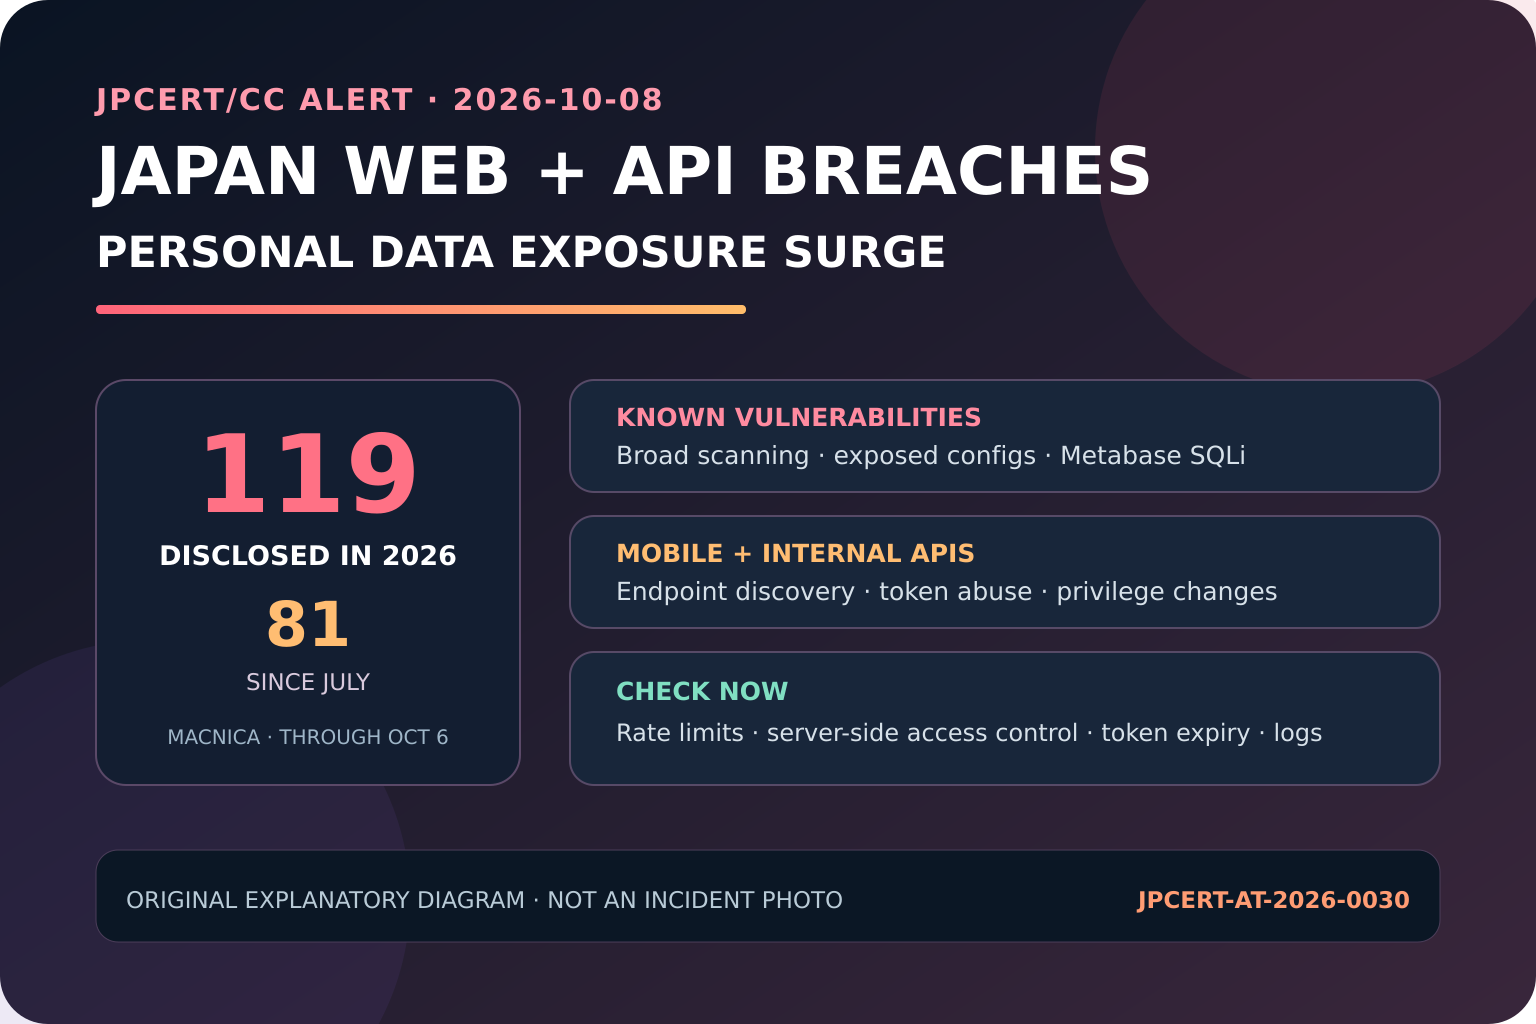
국가 CERT 경보 · 개인정보 유출
2026년 9월 전후 일본 조직의 웹 시스템에서 개인정보 유출이 잇따랐다. 알려진 취약점 탐색, 모바일·내부 API 악용, Metabase SQL 인젝션이 확인됐다.
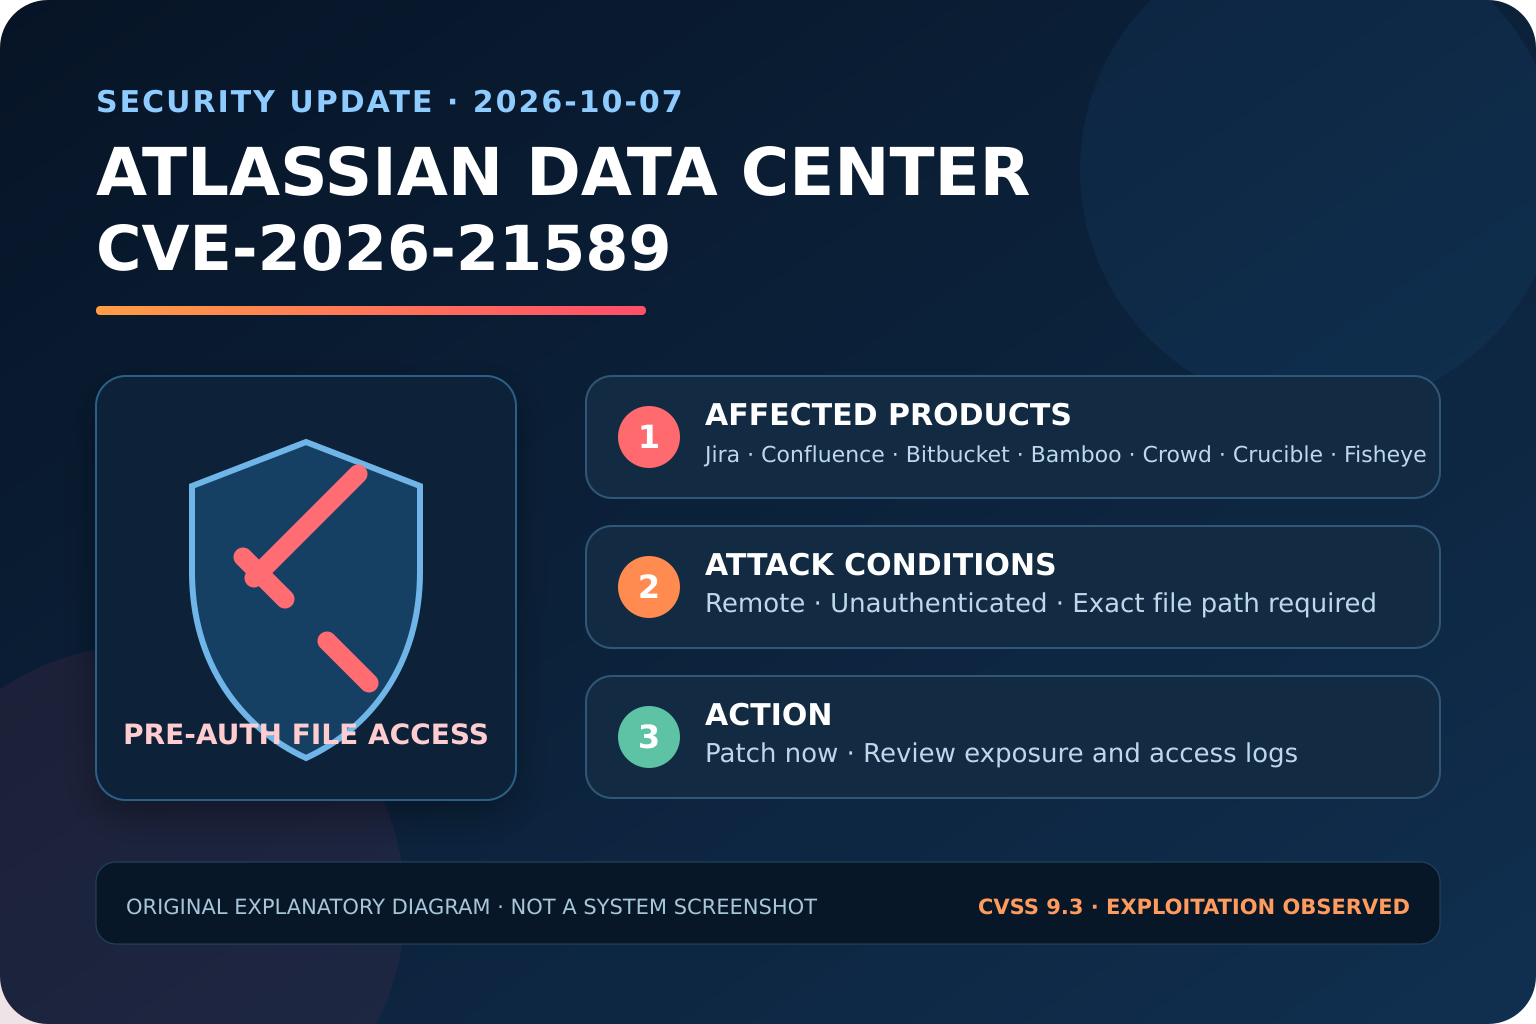
제조사 보안 권고 · 실제 악용 관측
인증되지 않은 원격 공격자가 웹 애플리케이션 루트의 특정 파일을 읽을 수 있는 CVSS 9.3 취약점이다. Atlassian은 제품별 수정 버전 설치를 권고했다.
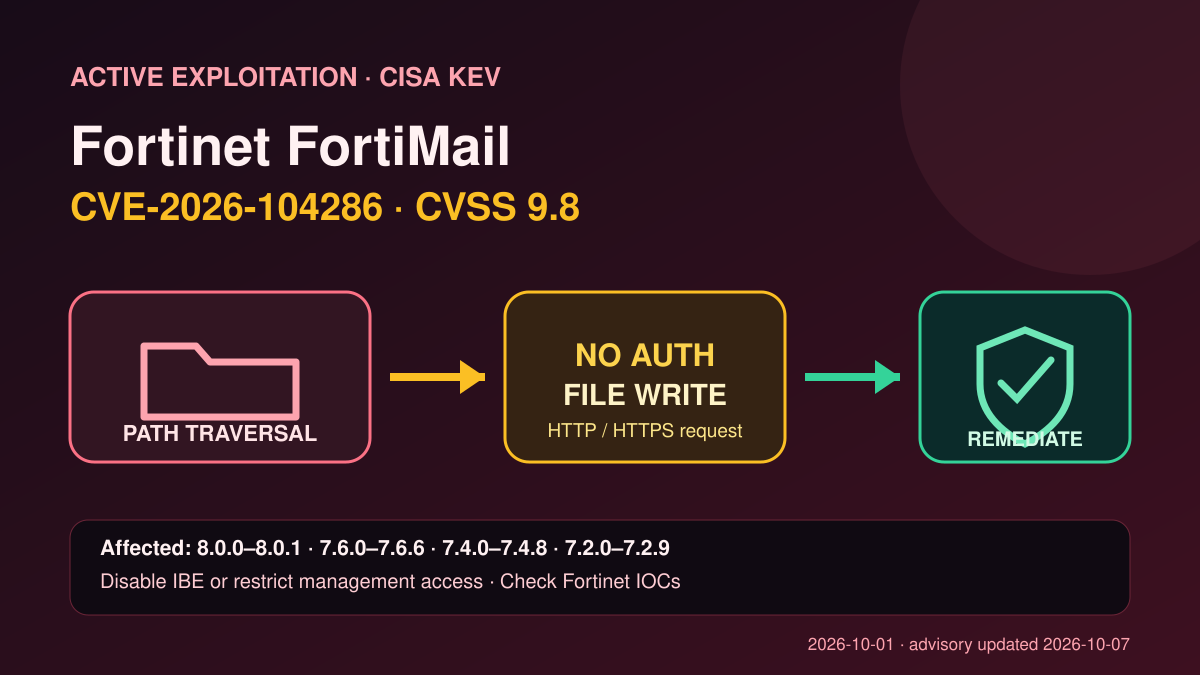
제조사·정부 취약점 경보 · 실제 악용
경로 조작과 NULL 바이트 처리 오류로 인증되지 않은 공격자가 장비에 파일을 쓸 수 있다. CISA는 KEV에 등재했고 Fortinet은 침해지표 확인과 즉시 조치를 요구했다.
제조사 보안 권고 · 실제 악용
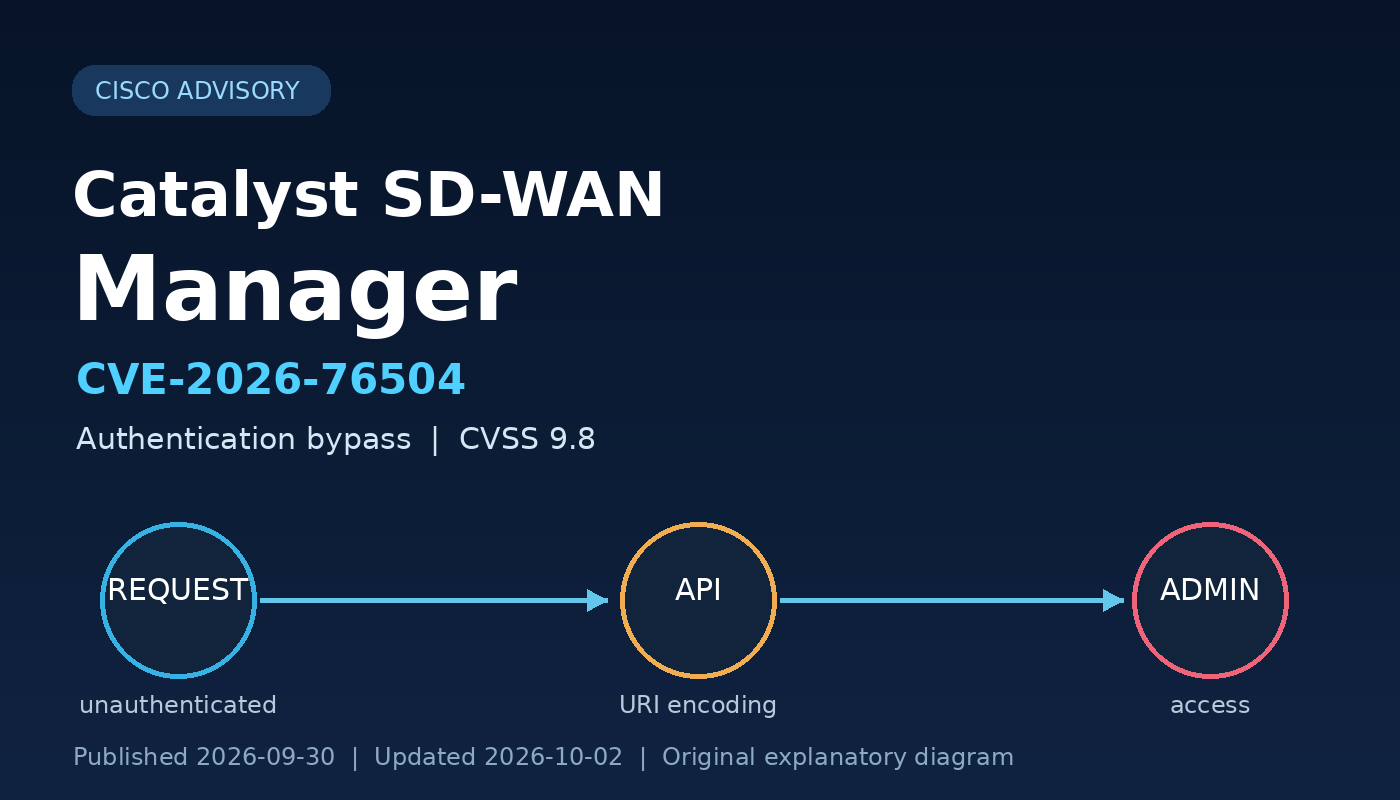
CVE-2026-76504는 인증되지 않은 원격 요청으로 관리자 권한의 API 접근을 허용할 수 있다. Cisco는 수정 버전 설치를 권고한다.
개발사 기술보고서 · 배경자료
개발사 기술보고서는 희소 어텐션, 강화학습, 에이전트 과제 생성 체계를 설명한다.
다른 주제를 선택하거나 국가·지역 필터를 초기화하세요.
자료: 침해사고와 악용 중인 취약점, 국내 법령·금융 규제의 변경, 주요 서비스의 기능·권한·데이터 정책·요금·종료 공지를 우선합니다. 단순 행사·협약과 과거 연구는 배경자료로 뒤에 배치합니다. 보안뉴스 등 전문매체로 이슈를 찾고, 정부·사고 당사자·서비스 제공자의 원문으로 확인합니다. 원문을 직접 확인한 자료만 게시하고, 초안·연간 보고서·개발사 연구를 구분합니다. ‘주요 동향’과 ‘핫토픽’은 위 선정 기준에 따른 편집 분류이며 조회수·검색량 순위를 뜻하지 않습니다. 특정 사건을 객관적인 인기 1위로 표기하지 않습니다.
본문: 확인된 사실, 발표 내용과 해당 기관의 권고를 한국어로 요약합니다. 주관적인 해설은 넣지 않습니다. 법령의 발의·통과·시행과 규제 완화 계획·시행을 구분합니다. 사건은 발생일·후속 발표일·영향 범위를, 서비스는 변경 내용·이용 대상·순차 배포 여부를 기록합니다. 전망·연구 결과는 발표 주체에 귀속하며, 원문 전체를 번역·재게시하지 않습니다.
출처: 게시물 끝에 직접 사용한 출처를 모두 기록합니다. 발표일과 확인일을 구분하고, 첨부 자료를 읽지 않은 경우 확인 범위를 표시합니다.
이미지: 이 섹션의 개념 이미지는 GPT로 새로 생성했습니다. 제3자 기사 사진·초상·로고를 옮기지 않았습니다. 설명 도식도 원문의 사실을 바탕으로 직접 작성했으며 실제 현장 사진과 구분합니다.
갱신: 현재는 2026-09-30에 확인한 자료 모음입니다. 새 소식은 원문 검증과 이미지 확인을 거쳐 갱신합니다.